
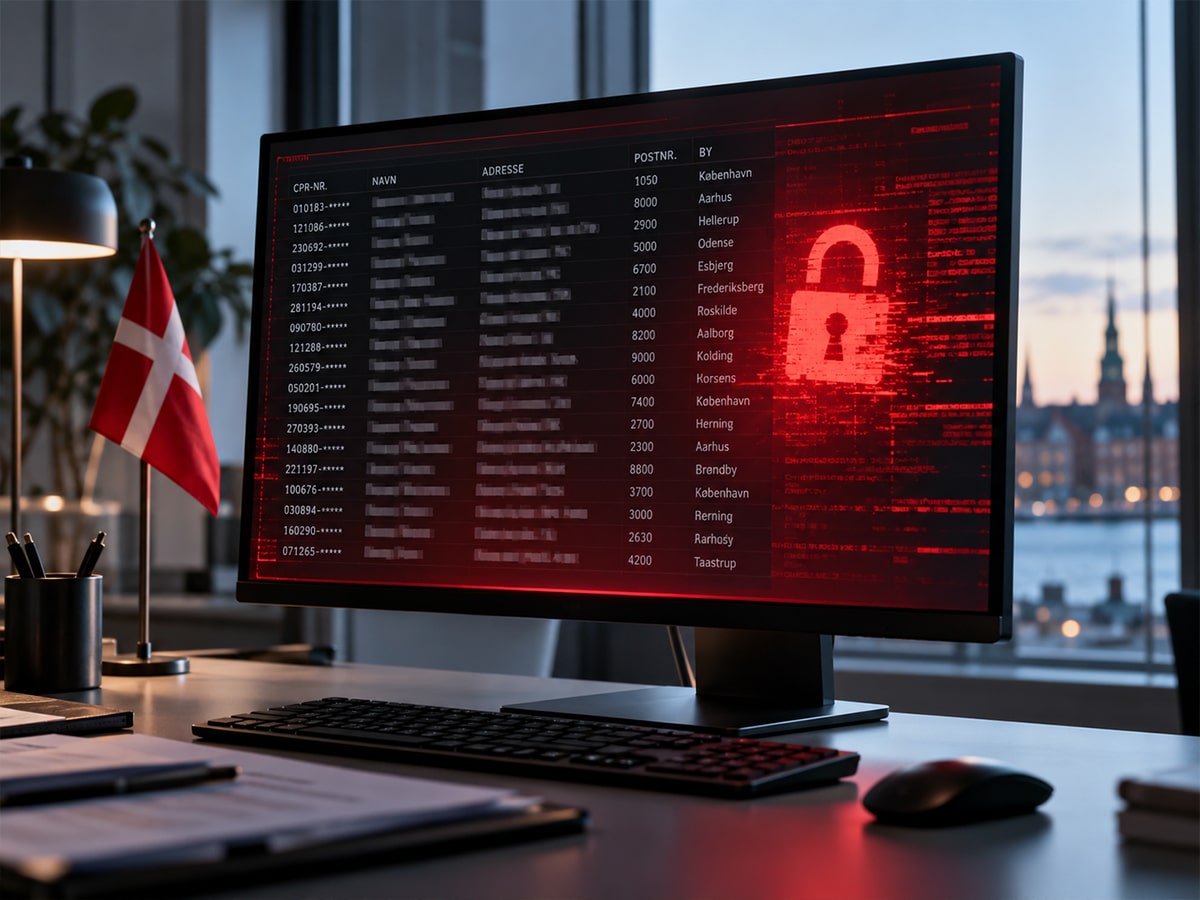
У Данії зафіксували масштабне порушення безпеки Центрального реєстру населення CPR: сторонні особи отримали несанкціонований доступ до імен, адрес та персональних ідентифікаційних номерів приблизно 8,8 мільйона людей. Про інцидент у понеділок, 5 жовтня, повідомило Міністерство досліджень, освіти та цифровізації Данії.
Йдеться не лише про нинішніх мешканців країни. Серед зареєстрованих осіб є люди, які померли або виїхали за кордон. Загалом реєстр містить інформацію приблизно про 11 мільйонів людей.
Доступ отримали через приватну компанію
За даними міністерства, невідомі скористалися законним доступом приватної данської компанії до пошуку інформації в CPR. Адміністрація реєстру вже заблокувала доступ цієї компанії.
Ознаки незвичної активності, яка відбувалася протягом вересня, виявили ввечері 2 жовтня. Упродовж вихідних фахівці встановили масштаб несанкціонованого доступу.
Водночас перевірка показала, що імена й адреси осіб, які оформили спеціальний захист цих відомостей у реєстрі, не були розкриті.
Про порушення повідомили данський орган із захисту персональних даних Datatilsynet. Справу розслідує поліція за участю інших компетентних органів. Хто стоїть за інцидентом, наразі не встановлено.
Громадян попередили про ризик шахрайства
Міністерка досліджень, освіти та цифровізації Крістіна Егелунд назвала ситуацію «дуже серйозною». Вона доручила провести ретельну перевірку безпеки CPR та повідомила про інцидент профільний парламентський комітет. Відомство також запроваджує заходи, які мають запобігти повторенню подібних випадків.
Персональні дані можуть зробити фішингові повідомлення та шахрайські дзвінки переконливішими. Знання імені, адреси чи ідентифікаційного номера людини здатне створити хибне враження, що до неї звертається представник офіційної установи.
📢 «Можливо, нам також слід бути скептичнішими, ніж зазвичай бувають данці, коли до нас хтось звертається», — сказала Егелунд, за наведеним повідомленням TV2.
Громадян закликали не передавати паролі та іншу конфіденційну інформацію у відповідь на телефонні дзвінки, електронні листи чи повідомлення — навіть якщо співрозмовник уже знає їхні персональні дані. Міністерка також порадила не переходити за невідомими посиланнями.
Наразі офіційно підтверджено несанкціонований доступ до відомостей. Повний перебіг подій і наслідки інциденту ще встановлюють.
Раніше про кібератаку повідомила швейцарська суспільна телерадіокорпорація SRG SSR. За її офіційною заявою, сторонні отримали дані приблизно 340 нинішніх і колишніх працівників німецькомовного підрозділу SRF. Йшлося переважно про імена, посади та службові, а частково й особисті контактні дані.
👉 Також нагадаємо, що шпигунство Китаю проти Великої Британії тривало десятиліттями — китайські хакери отримували доступ до урядових систем, які містили документи різного рівня секретності.